1. パスキー(顔認証、指紋認証、PINなど)ログインへの対応
パスキーの利用が可能になります
-
お使いのパソコンやデバイスの生体認証(顔認証、指紋認証、PINなど)を利用してログインできる「パスキー認証」に対応します。
-
認証アプリの利用が難しい場合でも、従業員に追加アプリ導入や専用デバイスの配布をせずに多要素認証(MFA)が可能になります。
-
パスキーを利用すると以下のようなメリットがございます。
①顔認証、指紋認証、PINなどでログインできるためパスワードを覚えなくてよい
②別のサイトでは使えないためフィッシング対策になる
③認証コードの入力が不要なため1回のログイン操作で多要素認証と同等のセキュリティを実現できる
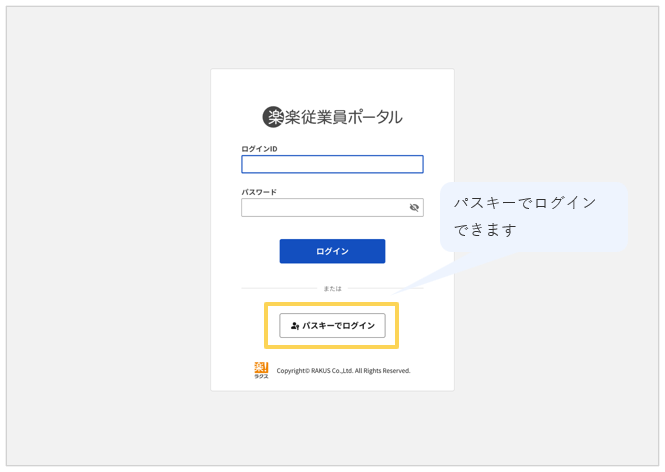
利用するための設定箇所
-
ご利用環境におけるパスキーの利用有無(利用する/利用しない)の設定
「設定」タブ >「認証設定」>「パスキー」 - パスキーを利用する設定にした場合の従業員自身によるパスキーの設定
画面右上のご自身のお名前をクリック>「個人設定」
2. 多要素認証(MFA)の機能強化
多要素認証の利便性と運用性を高めるため、以下の3点を拡張します。
メール認証の単独利用が可能になります
-
従来必須だった「アプリ認証」を行わず、「メール認証」のみで多要素認証を利用する設定が可能になります。
※セキュリティレベルを高めるためにはパスキーの利用を推奨しております。
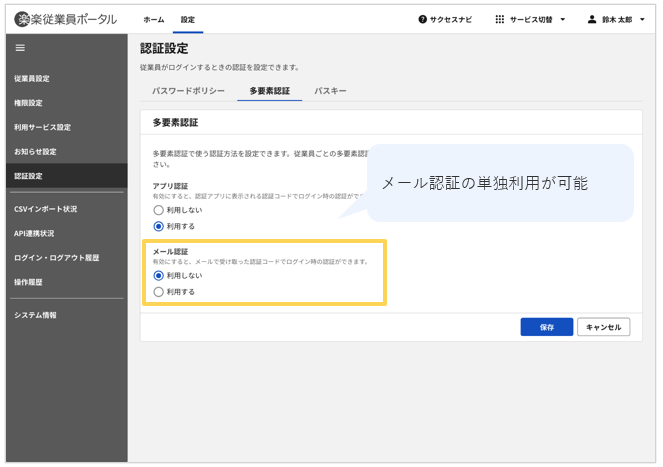
利用するための設定箇所
-
「設定」タブ >「認証設定」>「多要素認証」>「メール認証」
バックアップコード(緊急用コード)が発行されます
- 認証アプリの設定を終えると、デバイスの紛失時や故障時に備えたバックアップコードが1度だけ発行されます(コードは使用すると即時無効化されます)。
確認コードが受け取れない場合に、バックアップコードでログインできます。
従業員ごとに多要素認証を利用するか設定できるようになります
- 環境全体の多要素認証設定に加え、従業員ごとに多要素認証の利用有無(利用する/利用しない)を設定できるようになります。
利用するための設定箇所
-
「設定」タブ >「従業員設定」> 右上の ︙(三点リーダー) >「多要素認証の利用を変更」
3. ログイン方法の変更
ログイン時の画面遷移およびアクセス制御が改善します。
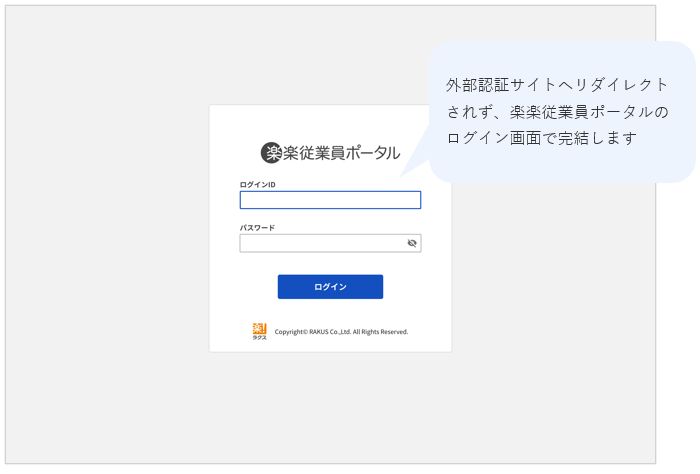
ログイン時の画面遷移が1画面で完結します
-
これまではログイン時に外部認証サイトへリダイレクトされていましたが、「楽楽従業員ポータル」の画面上でログインを完結できるようになります。
利用サービス削除時に対象サービスへのシングルサインオンを停止します
- 管理者が従業員の利用サービスを削除すると、その従業員はポータルからそのサービスへシングルサインオン(SSO)でログインできなくなります。
- ただし、削除した時点で対象サービスにログインしている場合、ログイン状態はそのまま残ります。すぐに利用を止めたい場合は、対象サービス側でもアカウントの停止を行ってください。
ラクス製品のご紹介


